情報セキュリティマネジメント資格完全ガイド
資格概要
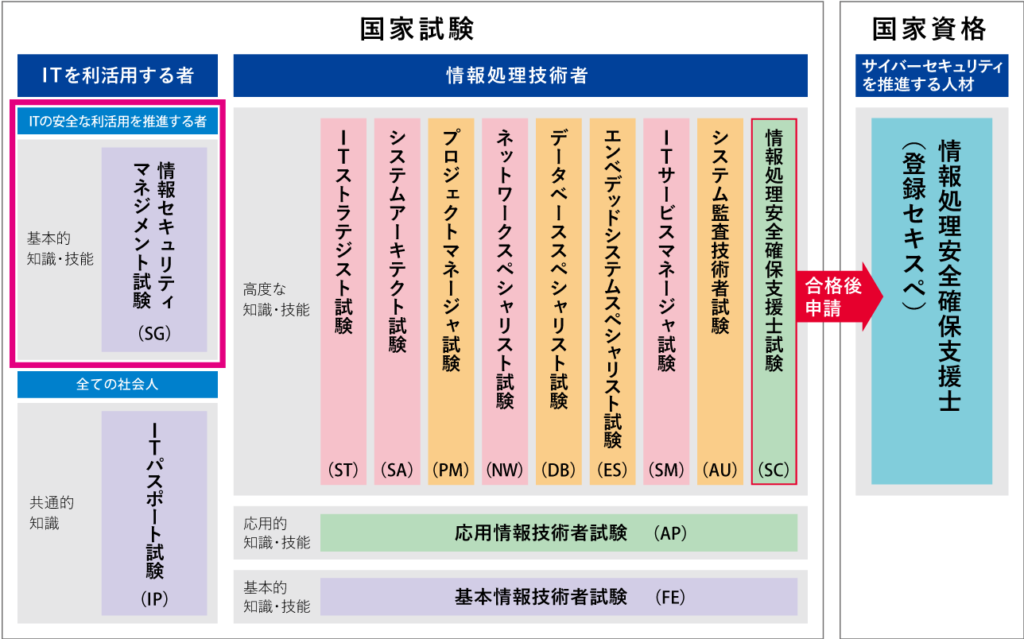
情報セキュリティマネジメント試験(SG:Security Management)は、独立行政法人情報処理推進機構(IPA)が実施する国家資格です。この試験は、情報セキュリティマネジメントの計画・運用・評価・改善を通して組織の情報セキュリティ確保に貢献し、脅威から継続的に組織を守るための基本的なスキルを認定します。
情報システムの利用部門にとって重要な、情報セキュリティが確保された状況を実現し、維持・改善する基本的な能力を身に付けることを目的としており、IT業界だけでなく、あらゆる業種の組織で必要とされる知識が問われます。
受験資格
情報セキュリティマネジメント試験には受験資格の制限はありません。年齢、学歴、経験、国籍を問わず誰でも受験することができます。ITの基礎知識があることが望ましいですが、必須ではありません。
受験料
7,500円(税込)
支払い方法は以下から選択できます。
- クレジットカード決済
- コンビニエンスストア決済
- ペイジー決済(銀行ATM・ネットバンキング)

試験内容
試験形式
- CBT方式(Computer Based Testing)
- 試験時間:120分
- 問題数:60問
- 出題形式:多肢選択式(4択)
- 合格基準:100点満点中60点以上
出題分野
1. 情報セキュリティ全般(約30%)
- 情報セキュリティの目的と考え方
- 情報セキュリティマネジメントの概念
- 情報セキュリティマネジメントシステム(ISMS)
- リスクマネジメント
2. 情報セキュリティ管理(約35%)
- 情報資産管理
- 物理的・環境的セキュリティ
- アクセス制御
- 暗号化技術
- システムセキュリティ
3. 情報セキュリティ対策(約35%)
- マルウェア対策
- 不正アクセス対策
- 脆弱性管理
- インシデント管理
- 事業継続管理
- 法的要求事項への対応
関連する法令・規格
- 個人情報保護法
- 不正アクセス禁止法
- JIS Q 27001(ISO/IEC 27001)
- JIS Q 27002(ISO/IEC 27002)

科目の難易度
全体的な難易度レベル
初級〜中級レベル(ITパスポートより上、基本情報技術者より下)
分野別難易度
比較的易しい分野
- 情報セキュリティの基本概念:用語や基本的な考え方
- 物理的セキュリティ:直感的に理解しやすい対策
中程度の難易度
- アクセス制御:技術的知識が必要
- インシデント管理:実務的な知識が求められる
- 法令・規格:暗記要素が多い
比較的難しい分野
- 暗号化技術:技術的な理解が必要
- リスクアセスメント:計算問題や判断問題
- ISMS構築・運用:体系的な理解が必要
効果的な勉強法
1. 学習期間の目安
- IT経験者:2〜3ヶ月(1日1〜2時間)
- IT未経験者:4〜6ヶ月(1日1〜2時間)
2. 推奨学習ステップ
Phase 1:基礎知識の習得(全体の40%)
- 公式シラバスを熟読し、出題範囲を把握
- 基本テキストで体系的に学習
- 用語集で重要用語を暗記
Phase 2:実践的理解(全体の40%)
- 過去問題集で問題形式に慣れる
- 間違えた問題は解説を読み込み理解を深める
- 計算問題(リスク値算出など)の解法を習得
Phase 3:総仕上げ(全体の20%)
- 模擬試験で時間配分を練習
- 弱点分野の重点復習
- 最新の脅威・対策事例を調査
3. おすすめ学習リソース
書籍
- IPAの公式テキスト
- 市販の参考書・問題集
- 情報セキュリティ白書
Webリソース
- IPA公式サイトの過去問題
- オンライン学習プラットフォーム
- セキュリティ関連ニュースサイト
実践的学習
- セキュリティツールの体験
- インシデント事例の研究
- 社内セキュリティポリシーの分析
4. 学習のコツ
- 暗記だけでなく理解を重視する
- 実際の業務や事例と関連付けて学習する
- 定期的な復習でキャリオーバー効果を活用する
- グループ学習で知識の確認・共有を行う


資格の需要とキャリア価値
1. 市場需要
高まる需要背景
- サイバー攻撃の増加:ランサムウェア、標的型攻撃の深刻化
- デジタル化の加速:DX推進に伴うセキュリティリスクの拡大
- 法規制の強化:個人情報保護法の改正、GDPR等の国際的な規制
- リモートワークの普及:新たなセキュリティ課題への対応
求人市場での評価
- 情報セキュリティ職での優遇
- IT企業での昇進・昇格要件
- コンサルティング業界での専門性証明
- 公的機関・金融機関での必須資格
2. 対象職種・業界
直接的に活用できる職種
- 情報セキュリティマネージャー
- システム管理者
- 情報システム部門スタッフ
- ITコンサルタント
- 内部監査人
間接的に価値のある職種
- プロジェクトマネージャー
- 品質管理担当者
- 営業・マーケティング職(IT関連)
- 経営企画・リスク管理部門

資格取得のメリット
1. キャリア面でのメリット
転職・就職での優位性
- 履歴書・職務経歴書での差別化
- セキュリティ意識の高さをアピール
- 専門知識の証明として活用
- 昇進・昇格の際の評価材料
収入面での効果
- 資格手当(月額3,000〜10,000円程度)
- 昇格による基本給アップ
- 転職時の年収交渉材料
- 独立・コンサルティングでの信頼性向上
2. 実務面でのメリット
業務品質の向上
- 体系的なセキュリティ知識の習得
- リスク評価能力の向上
- インシデント対応力の強化
- 組織全体のセキュリティレベル向上への貢献
学習・成長の促進
- 継続的学習の習慣化
- 最新技術・脅威への理解促進
- 他の資格取得への足がかり
- 専門コミュニティへの参加機会
3. 組織・社会面でのメリット
組織への貢献
- セキュリティ文化の醸成
- コンプライアンス強化
- 顧客・取引先からの信頼向上
- 事業リスクの軽減

資格の更新と維持
重要なポイント
情報セキュリティマネジメント試験は国家資格であり、一度取得すれば永続的に有効です。更新の必要はありません。
継続的な学習の重要性
資格の更新は不要ですが、情報セキュリティ分野は技術革新が激しいため、以下の継続学習が推奨されます:
1. 最新情報のキャッチアップ
- セキュリティ情報サイトの定期的な確認
- 専門誌・書籍での知識アップデート
- セミナー・研修会への参加
2. 上位資格への挑戦
- 情報処理安全確保支援士(国家資格)
- CISSP(国際的な情報セキュリティ資格)
- CISA(情報システム監査技術者)
3. 実践経験の蓄積
- セキュリティプロジェクトへの参画
- インシデント対応の経験
- セキュリティ監査の実施

維持費用
資格維持に関する費用
維持費用:0円(更新が不要なため)
継続学習にかかる推奨費用(年間)
必要最小限(年間2〜3万円)
- 専門書籍:10,000〜15,000円
- オンライン学習サービス:10,000〜20,000円
積極的な学習(年間5〜10万円)
- セミナー・研修参加費:30,000〜50,000円
- 上位資格受験費用:20,000〜30,000円
- 専門雑誌購読料:10,000〜15,000円
プロフェッショナルレベル(年間10〜20万円)
- 国際会議・カンファレンス参加:50,000〜100,000円
- 専門コンサルティング受講:30,000〜50,000円
- 海外資格取得費用:50,000〜100,000円
まとめ
情報セキュリティマネジメント試験は、現代のデジタル社会において極めて価値の高い資格です。比較的取得しやすい難易度でありながら、キャリア形成や実務能力向上に大きく寄与します。更新の必要がないことも大きなメリットであり、一度取得すれば長期的にその価値を享受できます。
情報セキュリティの重要性が高まり続ける現在、この資格は単なる知識の証明を超えて、組織と社会の安全を守る専門家としての第一歩となる重要な資格と言えるでしょう。計画的な学習と継続的なスキルアップにより、この資格を最大限に活用することをお勧めします。